
Politica sulla sicurezza delle informazioni
Politica di base sulla sicurezza delle informazioni
Per proteggere adeguatamente le informazioni dei nostri clienti e le nostre, abbiamo definito una politica di base sulla sicurezza delle informazioni e implementeremo costantemente misure di gestione della sicurezza organizzative e tecniche.
1. Scopo
Proteggiamo le risorse informative da rischi quali fughe di dati, alterazioni, perdite e accessi non autorizzati, mantenendo un ambiente in cui possiate utilizzare i nostri servizi in tutta tranquillità.
2. Ambito
La presente politica si applica alle risorse informative gestite dalla nostra azienda (informazioni personali, informazioni sugli ordini, informazioni relative ai pagamenti, informazioni aziendali, sistemi e reti), nonché ai nostri dirigenti, dipendenti e collaboratori.
3. Sistema di gestione
- Nomineremo una persona responsabile della sicurezza delle informazioni e istituiremo un sistema di gestione.
- Stabiliremo regole e procedure e chiariremo autorità e responsabilità.
- Saranno effettuate ispezioni e revisioni periodiche.
4. Gestione del rischio
Valutiamo i rischi in base all'importanza delle risorse informative, li classifichiamo in ordine di priorità e implementiamo le contromisure appropriate. Rivediamo tali misure periodicamente, alla luce dei cambiamenti del contesto e delle nuove minacce.
5. Misure di controllo della sicurezza tecnica e fisica
- Gestione dei diritti di accesso, rafforzamento dell'autenticazione ed eliminazione degli account non necessari
- Acquisizione e manutenzione dei log, monitoraggio, raccolta di informazioni sulle vulnerabilità e risposta
- Procedure di backup e ripristino
- Prevenzione malware, gestione dispositivi e supporti
6. Istruzione e sensibilizzazione
Informeremo i nostri dirigenti e dipendenti dell'importanza della sicurezza informatica e forniremo costantemente la formazione e la sensibilizzazione necessarie.
7. Gestione degli appaltatori
Quando esternalizziamo attività o utilizziamo servizi cloud, verificheremo le misure di gestione della sicurezza del partner esterno e richiederemo un'adeguata gestione tramite contratti, ecc.
8. Risposta agli incidenti
In caso di incidente, istituiremo un sistema di segnalazione e comunicazione, indagheremo tempestivamente sulle cause, preverremo ulteriori danni e adotteremo misure per evitarne il ripetersi. Provvederemo a segnalare l'accaduto e a informare le organizzazioni competenti, se necessario.
9. Rispetto delle leggi e dei regolamenti
Rispetteremo il Personal Information Protection Act, altre leggi e normative correlate, linee guida e obblighi contrattuali.
10. MIGLIORAMENTO CONTINUO
Miglioreremo costantemente il nostro sistema di gestione e le misure di controllo della sicurezza sulla base dei risultati di audit e ispezioni, dei cambiamenti ambientali e delle tendenze tecnologiche.
Punti chiave di questa pagina
- Dichiarazione di tutela del patrimonio informativo e miglioramento continuo
- Chiarire il sistema di gestione, gli appaltatori e la risposta agli incidenti
- Chiarire i punti di contatto per le richieste
richiesta
Scegli tra i prodotti più popolari
- Vai ai dettagli del prodotto per il liquido per sigaretta elettronica MamaWako (H4CBH(k) 70% CBX 10%).

- MamaWako (H4CBH(k) 70% CBX 10%) Liquido VAPE
- ¥ 8,800 ~ ¥ 22,330
- Vai ai dettagli del prodotto per MDMA × MM Analog [Per uso di ricerca]
- Analogo MDMA × MM [Per uso di ricerca]
- ¥ 12,100
- Vai ai dettagli del prodotto per il liquido per sigaretta elettronica CBX CORE Premium.
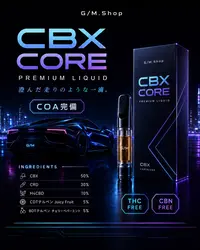
- Liquido per sigaretta elettronica CBX CORE Premium
- ¥ 7,920 ~ ¥ 15,180
- Dettagli del prodotto HHBD 60% VAPE Liquid
- Liquido HHBD 60% VAPE
- ¥ 8,690 ~ ¥ 18,040